
Audyt RODO dla firm: zakres, etapy, wycena
Audyt RODO to sprawdzenie, czy firma przetwarza dane osobowe zgodnie z rozporządzeniem 2016/679 i potrafi to udowodnić dokumentami. Obejmuje rejestr czynności, podstawy prawne, klauzule, umowy powierzenia, zabezpieczenia i obsługę naruszeń. Kończy się raportem z listą niezgodności i planem naprawczym. Zakres i koszt zależą od liczby procesów i systemów, a nie tylko od liczby pracowników, dlatego każdą wycenę przygotowujemy indywidualnie.
Audyt prowadzi Broker Business sp. z o.o., adres rejestrowy: ul. J.K. Branickiego 7 lok. 315, 15-085 Białystok, KRS 0000842071. Telefon: 602 388 911.
Zapytaj o wycenę audytu RODO Najpierw bezpłatny skan 30 pytań
Dla kogo jest audyt RODO
- Firma, która wdrożyła RODO w 2018 roku i od tamtej pory nie aktualizowała dokumentów, a zmieniła systemy, dostawców lub zakres działalności.
- Firma przed kontrolą, badaniem spółki przed transakcją (due diligence), przetargiem albo wymaganiem klienta, który prosi o potwierdzenie zgodności.
- Firma po incydencie (wysłany zły plik, zgubiony laptop, włamanie na skrzynkę), która chce sprawdzić, czy procedura naruszeń zadziałała.
- Inspektor ochrony danych, który potrzebuje niezależnej oceny do sprawozdania dla zarządu.
- Szkoła, gabinet, biuro rachunkowe, kancelaria, sklep internetowy: wszędzie tam, gdzie przetwarza się dane klientów lub pacjentów na co dzień.
Czy audyt RODO jest obowiązkowy
RODO nie używa słowa "audyt" jako osobnego obowiązku, ale wymaga tego, co audyt sprawdza. Administrator ma być w stanie wykazać przestrzeganie zasad przetwarzania (art. 5 ust. 2), wdrożyć odpowiednie środki techniczne i organizacyjne oraz w razie potrzeby poddawać je przeglądom i uaktualniać (art. 24 ust. 1). Art. 32 ust. 1 lit. d wymaga regularnego testowania, mierzenia i oceniania skuteczności środków bezpieczeństwa. Jeśli firma ma inspektora ochrony danych, do jego zadań należy monitorowanie przestrzegania RODO, w tym powiązane z tym audyty (art. 39 ust. 1 lit. b). W praktyce audyt jest najprostszym sposobem, żeby mieć dowód na te obowiązki.
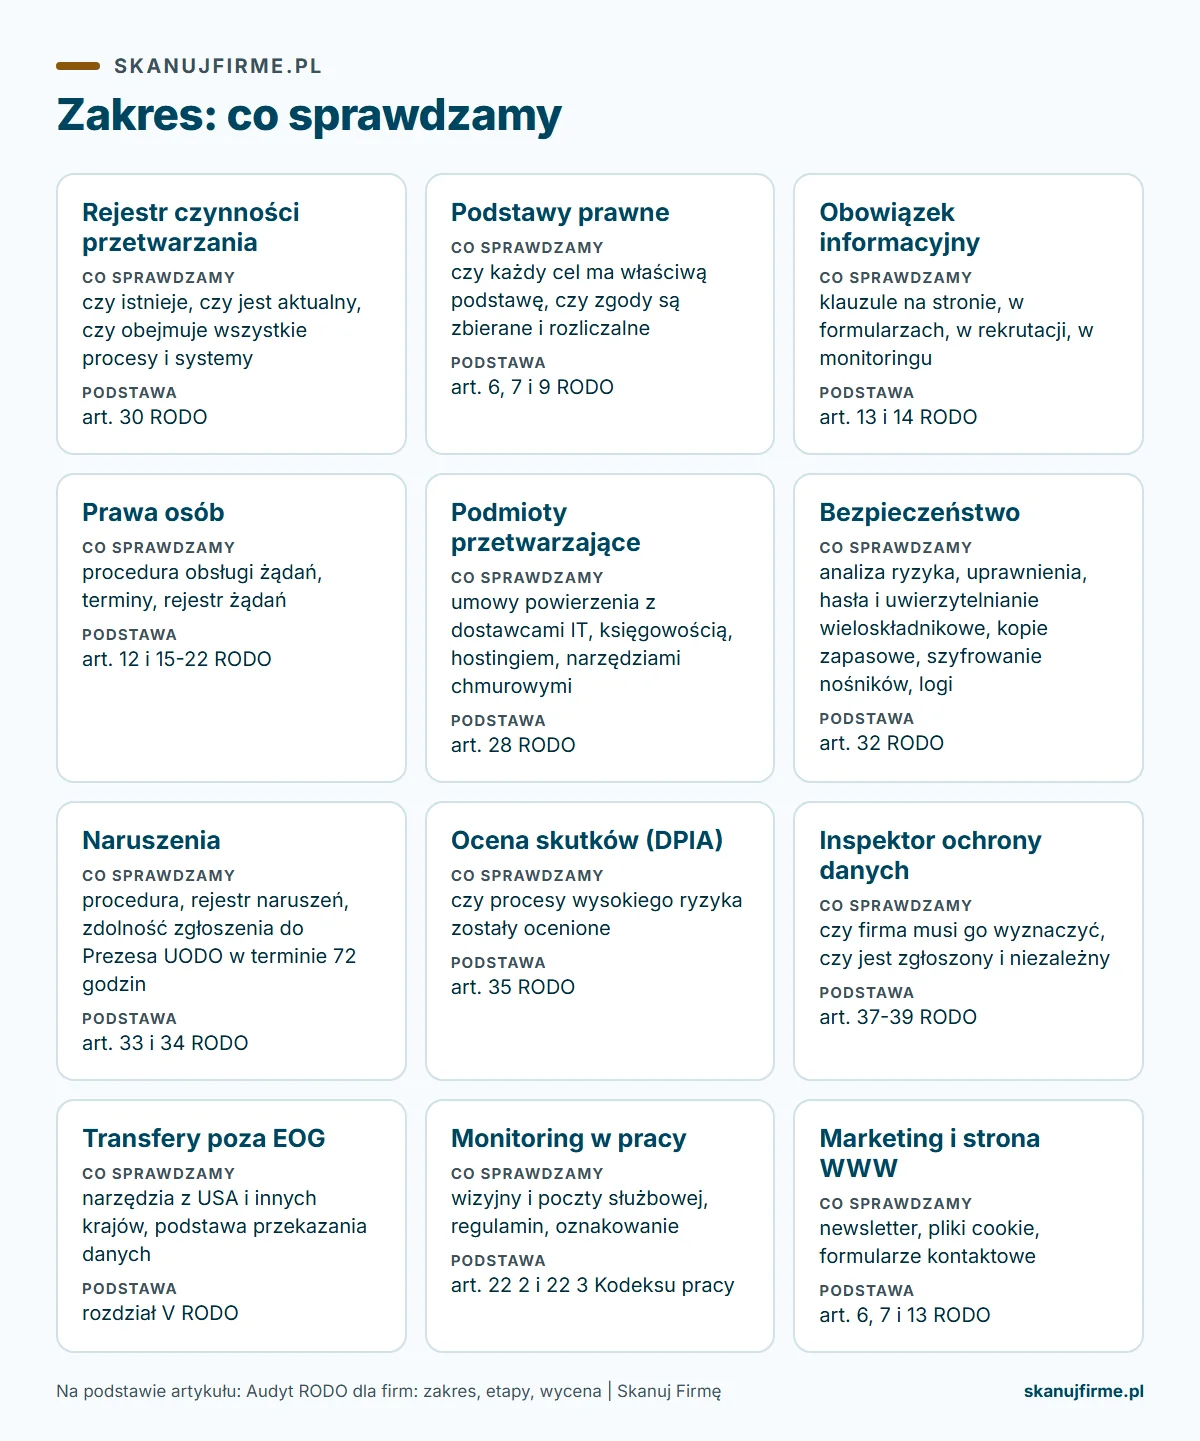
Zakres: co sprawdzamy
| Obszar | Co sprawdzamy | Podstawa |
|---|---|---|
| Rejestr czynności przetwarzania | czy istnieje, czy jest aktualny, czy obejmuje wszystkie procesy i systemy | art. 30 RODO |
| Podstawy prawne | czy każdy cel ma właściwą podstawę, czy zgody są zbierane i rozliczalne | art. 6, 7 i 9 RODO |
| Obowiązek informacyjny | klauzule na stronie, w formularzach, w rekrutacji, w monitoringu | art. 13 i 14 RODO |
| Prawa osób | procedura obsługi żądań, terminy, rejestr żądań | art. 12 i 15-22 RODO |
| Podmioty przetwarzające | umowy powierzenia z dostawcami IT, księgowością, hostingiem, narzędziami chmurowymi | art. 28 RODO |
| Bezpieczeństwo | analiza ryzyka, uprawnienia, hasła i uwierzytelnianie wieloskładnikowe, kopie zapasowe, szyfrowanie nośników, logi | art. 32 RODO |
| Naruszenia | procedura, rejestr naruszeń, zdolność zgłoszenia do Prezesa UODO w terminie 72 godzin | art. 33 i 34 RODO |
| Ocena skutków (DPIA) | czy procesy wysokiego ryzyka zostały ocenione | art. 35 RODO |
| Inspektor ochrony danych | czy firma musi go wyznaczyć, czy jest zgłoszony i niezależny | art. 37-39 RODO |
| Transfery poza EOG | narzędzia z USA i innych krajów, podstawa przekazania danych | rozdział V RODO |
| Monitoring w pracy | wizyjny i poczty służbowej, regulamin, oznakowanie | art. 222 i 223 Kodeksu pracy |
| Marketing i strona WWW | newsletter, pliki cookie, formularze kontaktowe | art. 6, 7 i 13 RODO |
Etapy audytu RODO
- Rozmowa i zakres. Ustalamy, które procesy, systemy i lokalizacje obejmuje audyt, i wysyłamy listę dokumentów do przygotowania.
- Analiza dokumentów. Polityki, rejestry, klauzule, umowy powierzenia, upoważnienia, rejestr naruszeń.
- Wywiady i przegląd na miejscu lub zdalnie. Rozmowy z osobami, które faktycznie przetwarzają dane (kadry, sprzedaż, IT), sprawdzenie, jak dokumenty mają się do praktyki.
- Weryfikacja techniczna w podstawowym zakresie. Uprawnienia, kopie zapasowe, szyfrowanie, konfiguracja poczty i strony.
- Raport i omówienie z zarządem. Lista niezgodności z oceną ryzyka, priorytetami, właścicielami zadań i terminami.
Co dostajesz po audycie
- Raport z ustaleniami: co jest zgodne, co nie, z odwołaniem do konkretnego przepisu.
- Plan naprawczy z priorytetami, właścicielami i terminami.
- Listę brakujących lub nieaktualnych dokumentów.
- Podsumowanie dla zarządu na jednej stronie.
Ile kosztuje audyt RODO: wycena indywidualna
Wycena indywidualna po krótkiej rozmowie. Nie publikujemy cennika, bo dwie firmy tej samej wielkości mogą wymagać zupełnie innego zakresu prac. W rozmowie ustalamy zakres i na tej podstawie przygotowujemy wycenę.
Orientacyjne czynniki, które wpływają na koszt:
- liczba procesów przetwarzania i systemów, w których są dane osobowe,
- liczba lokalizacji i to, czy potrzebna jest wizyta na miejscu,
- dane szczególnych kategorii (np. dane o zdrowiu) i dane dzieci,
- monitoring wizyjny i monitoring poczty służbowej,
- liczba podmiotów przetwarzających i umów powierzenia do przejrzenia,
- przekazywanie danych poza EOG,
- zakres weryfikacji technicznej,
- stan dokumentacji na start: aktualizacja istniejących dokumentów zajmuje mniej czasu niż odtwarzanie ich od zera.
Szerzej o tym, od czego zależy koszt audytów: ile kosztuje audyt bezpieczeństwa firmy.
Zanim zamówisz: bezpłatna ocena wstępna
Skan bezpieczeństwa firmy to 30 pytań z ośmiu obszarów. Wynik dostajesz od razu, bez rejestracji. Jeśli prześlesz go w zapytaniu, łatwiej będzie ustalić zakres audytu. Samodzielną listę kontrolną znajdziesz w artykule audyt RODO krok po kroku.
Audyt RODO a audyt NIS2 i audyt IT
Audyt RODO dotyczy danych osobowych. Audyt NIS2 obejmuje cyberbezpieczeństwo systemów podmiotu kluczowego lub ważnego, także tam, gdzie dane osobowe nie są przetwarzane. Obszary wspólne to analiza ryzyka, zabezpieczenia, dostawcy i incydenty, dlatego w firmach objętych oboma reżimami warto zaplanować je jako jeden przegląd. Więcej: audyt NIS2 krok po kroku i kompletny audyt firmy.
Najczęstsze pytania o audyt RODO
Czy audyt RODO jest obowiązkowy?
Nie ma przepisu, który nakazuje "audyt RODO" z nazwy. RODO wymaga jednak wykazania zgodności (art. 5 ust. 2), przeglądu środków (art. 24 ust. 1) i regularnego testowania zabezpieczeń (art. 32 ust. 1 lit. d). Audyt jest dowodem, że te obowiązki są wykonywane.
Jak często robić audyt RODO?
RODO nie określa częstotliwości. Rozsądna praktyka to przegląd raz w roku oraz po każdej istotnej zmianie: nowym systemie, nowym dostawcy, zmianie zakresu działalności albo po naruszeniu.
Ile trwa audyt RODO?
To zależy od liczby procesów, systemów i lokalizacji; harmonogram ustalamy razem z wyceną. Najwięcej czasu zajmuje zwykle zebranie dokumentów po stronie firmy.
Ile kosztuje audyt RODO?
Wycena jest indywidualna, po krótkiej rozmowie o liczbie procesów, systemów i lokalizacji, danych szczególnych kategorii, monitoringu i dostawcach. Czynniki kosztu opisujemy wyżej.
Czy po audycie firma dostaje certyfikat zgodności z RODO?
Nie. Wynikiem audytu jest raport i plan naprawczy. Certyfikacja w rozumieniu art. 42 RODO to osobny mechanizm, prowadzony przez podmioty certyfikujące lub organ nadzorczy (art. 42 i 43 RODO), a raport z audytu nie jest certyfikatem.
Czy audyt obejmuje wdrożenie poprawek?
Audyt kończy się raportem i planem naprawczym; wdrożenie poprawek nie wchodzi w jego zakres. O wsparcie we wdrożeniu zapytaj przy wycenie.
Czy audyt można przeprowadzić zdalnie?
W dużej części tak: analizę dokumentów i wywiady da się przeprowadzić online. Wizyta na miejscu ma sens, gdy firma ma monitoring wizyjny, archiwum papierowe albo kilka biur.
Zapytaj o audyt RODO
Zadzwoń: 602 388 911 (poniedziałek do piątku, 9.00-16.00) albo napisz przez stronę kontaktową Broker Business.
Broker Business sp. z o.o., ul. J.K. Branickiego 7 lok. 315, 15-085 Białystok, KRS 0000842071, NIP 5423401625, REGON 386091124.
Czytaj też: ścieżka audytu (audit trail): co to jest i jak ją prowadzić, czyli jak dokumentować działania w systemach, żeby audyt RODO miał na czym się oprzeć.
Źródła i podstawa prawna
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO), art. 5, 6, 7, 9, 12-22, 24, 28, 30, 32-35, 37-39, 42, 43, rozdział V: eur-lex.europa.eu, CELEX 32016R0679
- Ustawa z dnia 26 czerwca 1974 r. Kodeks pracy, art. 222 i 223 (monitoring), tekst jednolity Dz.U. 2026 poz. 1245: dziennikustaw.gov.pl
- Urząd Ochrony Danych Osobowych: uodo.gov.pl
- Dane rejestrowe wykonawcy: odpis aktualny KRS 0000842071, api-krs.ms.gov.pl