Ścieżka audytu (audit trail): co to jest i jak ją prowadzić
Ścieżka audytu (ang. audit trail) to chronologiczny, chroniony przed zmianą zapis, który pozwala odtworzyć, kto, co, kiedy i na jakiej podstawie zrobił w systemie albo w procesie. W IT tworzą ją logi i historia zmian, w projektach finansowanych z UE dokumenty prowadzące od faktury do rozliczenia wydatku. Jeśli nie da się z niej odtworzyć zdarzenia, ścieżka audytu nie spełnia swojej funkcji.
Fraza "ścieżka audytu" ma w polskich wyszukiwaniach dwa znaczenia. Pierwsze pochodzi z funduszy europejskich, drugie z bezpieczeństwa informacji i księgowości. Mechanizm jest ten sam: niezależna osoba ma móc przejść po śladach od skutku do przyczyny i z powrotem. Poniżej oba konteksty, wymagania prawne i praktyczna instrukcja.
Ścieżka audytu: definicja w dwóch kontekstach
| Systemy IT i dane | Projekty z funduszy UE | |
|---|---|---|
| Czym jest | zapisy w dziennikach systemów (logach) i historia zmian rekordów | komplet dokumentów i zapisów księgowych dla każdej operacji |
| Na co odpowiada | kto miał dostęp, co zmienił, kiedy, z jakiego urządzenia, z jakim skutkiem | skąd wziął się wydatek, kto go zatwierdził, jak go rozliczono i zapłacono |
| Kto jej używa | administrator, audytor, zespół reagowania na incydenty, organ nadzorczy | instytucja zarządzająca, kontrolerzy, audytorzy |
| Główne przepisy i normy | RODO (rozliczalność), KRI § 20, NIS2 art. 21, ISO/IEC 27001 | rozporządzenie (UE) 2021/1060, art. 69 ust. 6, art. 82 i załącznik XIII |
Ścieżka audytu w systemach IT
W IT ścieżka audytu to zapis zdarzeń, który pozwala przypisać działanie do konkretnej osoby lub procesu i umiejscowić je w czasie. Polskie przepisy nazywają tę właściwość rozliczalnością. Rozporządzenie Rady Ministrów z 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności definiuje rozliczalność jako "właściwość systemu pozwalającą przypisać określone działanie w systemie do osoby fizycznej lub procesu oraz umiejscowić je w czasie" (§ 2 pkt 18).
Co musi być zapisane: minimum z KRI
Rozporządzenie KRI wydano na podstawie ustawy o informatyzacji działalności podmiotów realizujących zadania publiczne. Jego § 20 stanowi, że rozliczalność w systemach teleinformatycznych "podlega wiarygodnemu dokumentowaniu w postaci elektronicznych zapisów w dziennikach systemów (logach)". Obligatoryjnie odnotowuje się działania polegające na dostępie do:
- systemu z uprawnieniami administracyjnymi,
- konfiguracji systemu, w tym konfiguracji zabezpieczeń,
- przetwarzanych w systemach danych podlegających prawnej ochronie w zakresie wymaganym przepisami prawa.
Pozostałe zdarzenia (działania użytkowników bez uprawnień administracyjnych, zdarzenia systemowe bez krytycznego znaczenia, zdarzenia i parametry środowiska) mogą być odnotowywane w zakresie wynikającym z analizy ryzyka. Informacje w dziennikach przechowuje się przez okres wskazany w przepisach odrębnych, a gdy ich brak, przez dwa lata (§ 20 ust. 4). Firma prywatna może traktować te zasady jako gotowy polski punkt odniesienia.
RODO: rozliczalność i bezpieczeństwo
Administrator danych ma być w stanie wykazać przestrzeganie zasad przetwarzania (art. 5 ust. 2 RODO) i stosować środki dobrane do ryzyka, zapewniające m.in. poufność, integralność, dostępność i odporność systemów (art. 32). RODO nie wymienia "logów" z nazwy, ale bez zapisu, kto przeglądał lub zmieniał dane, trudno obronić się przed zarzutem nieuprawnionego dostępu i trudno ocenić, czy doszło do naruszenia, które trzeba zgłosić organowi nadzorczemu, w miarę możliwości w ciągu 72 godzin (art. 33).
NIS2 i akty wykonawcze
Dyrektywa NIS2 (2022/2555) wymaga od podmiotów kluczowych i ważnych środków zarządzania ryzykiem, w tym obsługi incydentu (art. 21 ust. 2 lit. b) oraz polityk i procedur oceny skuteczności tych środków (art. 21 ust. 2 lit. f). Dla części dostawców cyfrowych (m.in. usług chmurowych, centrów przetwarzania danych, usług zarządzanych) rozporządzenie wykonawcze Komisji (UE) 2024/2690 opisuje monitorowanie i rejestrowanie zdarzeń w pkt 3.2 załącznika: rejestrowanie m.in. zdarzeń uwierzytelniania, dostępu uprzywilejowanego i zmian w plikach konfiguracji, ochronę rejestrów przed nieuprawnionymi zmianami i synchronizację źródeł czasu. W Polsce do tego rozporządzenia odsyła art. 8b ust. 1 znowelizowanej ustawy o krajowym systemie cyberbezpieczeństwa.
ISO/IEC 27001:2022
W załączniku A normy za ścieżkę audytu odpowiadają przede wszystkim zabezpieczenia 8.15 (rejestrowanie zdarzeń), 8.16 (monitorowanie działań) i 8.17 (synchronizacja zegarów). Przed audytem certyfikacyjnym warto mieć gotową politykę logowania, dowód, że logi są przeglądane, i przykłady zdarzeń odtworzonych z logów.
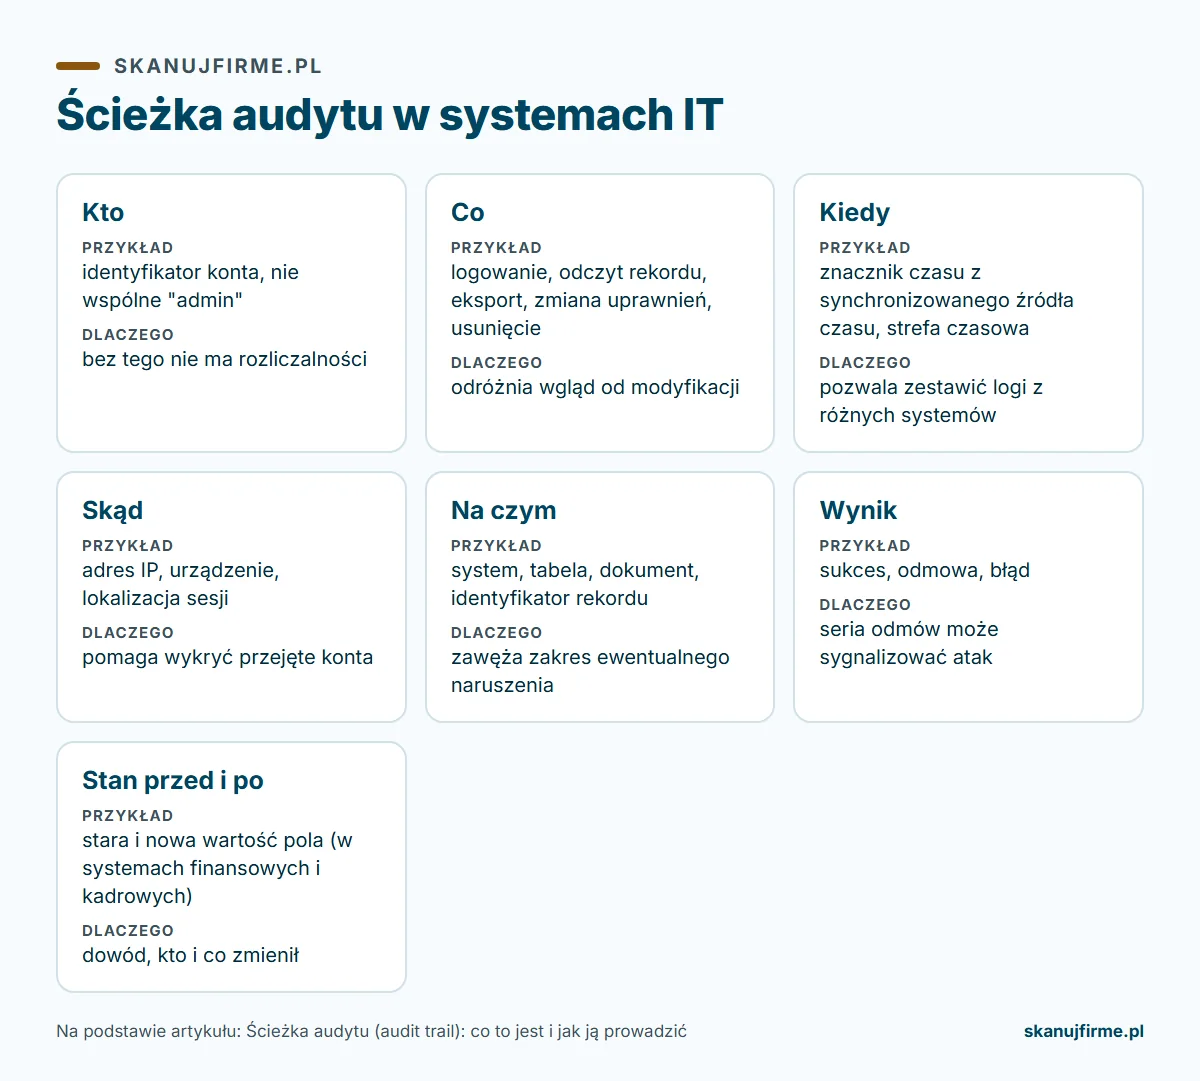
Tabela: co logować i po co
| Pole zapisu | Przykład | Dlaczego |
|---|---|---|
| Kto | identyfikator konta, nie wspólne "admin" | bez tego nie ma rozliczalności |
| Co | logowanie, odczyt rekordu, eksport, zmiana uprawnień, usunięcie | odróżnia wgląd od modyfikacji |
| Kiedy | znacznik czasu z synchronizowanego źródła czasu, strefa czasowa | pozwala zestawić logi z różnych systemów |
| Skąd | adres IP, urządzenie, lokalizacja sesji | pomaga wykryć przejęte konta |
| Na czym | system, tabela, dokument, identyfikator rekordu | zawęża zakres ewentualnego naruszenia |
| Wynik | sukces, odmowa, błąd | seria odmów może sygnalizować atak |
| Stan przed i po | stara i nowa wartość pola (w systemach finansowych i kadrowych) | dowód, kto i co zmienił |
Ścieżka audytu w projektach z funduszy UE
W perspektywie 2021-2027 rozporządzenie ogólne (UE) 2021/1060 zobowiązuje państwa członkowskie do dysponowania systemami i procedurami, które zapewniają przechowywanie wszystkich dokumentów wymaganych na potrzeby ścieżki audytu określonych w załączniku XIII (art. 69 ust. 6). Załącznik XIII "Elementy ścieżki audytu" wymienia przy dotacjach m.in. umowę o dofinansowanie, zapisy księgowe wniosków o płatność, dowód płatności na rzecz beneficjenta, dokumentację kontroli i audytów oraz dokumentację weryfikacji zgodności z mającymi zastosowanie przepisami. Przy rozliczaniu kosztów rzeczywistych są to także faktury (lub dokumenty o równoważnej wartości dowodowej), dowód ich zapłaty przez beneficjenta i zapisy księgowe beneficjenta.
Stąd podpowiedzi typu "ścieżka audytu powinna umożliwiać" i "niewystarczająca ścieżka audytu na potrzeby udzielenia zamówienia". To drugie sformułowanie opisuje zamówienie, którego przebiegu nie da się odtworzyć z dokumentacji (brak szacowania wartości, brak dowodu rozeznania rynku, brak protokołu). Jeżeli wydatek okaże się nieprawidłowy, państwo członkowskie stosuje korektę finansową, czyli anuluje całość lub część wsparcia (art. 103 ust. 1 rozporządzenia 2021/1060).
Dokumenty potwierdzające dotyczące operacji przechowuje się przez pięć lat od 31 grudnia roku, w którym instytucja zarządzająca dokonała ostatniej płatności na rzecz beneficjenta (art. 82 ust. 1 rozporządzenia 2021/1060). Wiążący dla beneficjenta jest termin wskazany w umowie o dofinansowanie.
Jak prowadzić ścieżkę audytu: 8 kroków
- Spisz systemy i procesy, które jej wymagają. Najpierw te z danymi osobowymi, finansami, kontami administratorów i konfiguracją zabezpieczeń.
- Ustal, co logujesz. Minimum z KRI (dostęp administracyjny, konfiguracja, dane chronione), resztę według analizy ryzyka.
- Zlikwiduj konta współdzielone. Log z "admin" albo "biuro" nie wskazuje człowieka.
- Zsynchronizuj czas. Jedno źródło czasu dla serwerów, urządzeń sieciowych i chmury, bo inaczej zdarzeń z dwóch systemów nie da się ułożyć w kolejności.
- Wyślij logi poza system źródłowy. Centralny serwer logów, z prawami tylko do dopisywania; administrator systemu nie powinien móc skasować śladów swojej pracy.
- Określ okres przechowywania. Przepisy szczególne, umowa o dofinansowanie, KRI (2 lata, gdy brak innych przepisów), potrzeby dochodzenia roszczeń; zapisz decyzję w polityce.
- Przeglądaj, a nie tylko zbieraj. Ustal, kto i jak często przegląda logi oraz które zdarzenia wywołują alarm (np. nadanie uprawnień administratora, masowy eksport).
- Testuj odtworzenie. Regularnie, np. raz na kwartał, wybierz zdarzenie i spróbuj odtworzyć je od początku do końca. Podobny test może wykonać audytor.
Jak audytor sprawdza ścieżkę audytu
Typowe podejście to zacząć od końca: wybrać konkretny skutek (zmiana w danych klienta, przelew, nadanie uprawnień, wydatek w projekcie) i poprosić o odtworzenie drogi do źródła. Potem iść w drugą stronę: od dokumentu źródłowego do ujęcia w systemie. Sprawdza się też, czy logi są kompletne w wybranym okresie, czy czas jest spójny między systemami, czy administrator mógł zmienić zapisy i czy ktoś przeglądał logi. Szerszy kontekst: audyt zewnętrzny a wewnętrzny i audyt procedury incydentów 24/72 h.
Najczęstsze błędy
- Logi włączone, ale nadpisywane po kilku dniach, bo nikt nie ustawił okresu przechowywania.
- Logi przechowywane na tym samym serwerze, który jest chroniony: po włamaniu lub awarii znikają razem z nim.
- Wspólne konta administracyjne i wspólne loginy w księgowości.
- Brak zapisu odczytów danych, tylko zmian: nie da się ustalić, kto przeglądał dokumentację kadrową.
- W projektach UE: dokumentacja wyboru wykonawcy w prywatnej poczcie i brak notatki z szacowania wartości zamówienia.
Najczęstsze pytania
Co to jest ścieżka audytu w prostych słowach?
To ślad, po którym ktoś z zewnątrz może odtworzyć, co się stało: kto, co, kiedy i na jakiej podstawie. W IT tworzą go logi, w projektach unijnych dokumenty od faktury do rozliczenia.
Czy ścieżka audytu i audit trail to to samo?
Tak. Audit trail to termin angielski; polska wersja rozporządzenia 2021/1060 używa określenia "ścieżka audytu". Rozporządzenie KRI mówi o "rozliczalności" i "dziennikach systemów".
Jak długo przechowywać logi?
Tak długo, jak wymagają przepisy szczególne lub umowa. Rozporządzenie KRI przyjmuje dwa lata, gdy brak przepisów odrębnych. Firma prywatna ustala okres w polityce na podstawie ryzyka, obowiązków branżowych i terminów dochodzenia roszczeń.
Czy mała firma musi prowadzić ścieżkę audytu?
Nie ma jednego przepisu z takim nakazem dla każdej firmy. Mała firma przetwarzająca dane osobowe musi jednak umieć wykazać zgodność z RODO (art. 5 ust. 2), a bez podstawowych logów (logowania do poczty, systemu księgowego, systemu obsługi klientów) trudno ustalić skalę naruszenia.
Co oznacza "niewystarczająca ścieżka audytu" w zamówieniach z funduszy UE?
Że z dokumentacji nie da się odtworzyć, jak wybrano wykonawcę i czy zrobiono to zgodnie z zasadami. Jeżeli wydatek okaże się nieprawidłowy, stosuje się korektę finansową, czyli anulowanie całości lub części wsparcia (art. 103 rozporządzenia 2021/1060).
Czy logi zawierają dane osobowe?
Zwykle tak (login, adres IP, czas pracy), więc same logi podlegają RODO: potrzebny jest cel, ograniczony dostęp i okres przechowywania. Monitoring poczty służbowej pracownika wymaga spełnienia warunków z art. 223 Kodeksu pracy.
Czy ścieżkę audytu sprawdza się podczas audytu RODO i NIS2?
Tak. W audycie RODO jest częścią oceny art. 32 i procedury naruszeń, w audycie NIS2 częścią obsługi incydentów i oceny skuteczności środków, w ISO/IEC 27001 zabezpieczeń 8.15-8.17.
Źródła i podstawa prawna
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2024 poz. 773), § 2 pkt 18 i § 20: dziennikustaw.gov.pl
- Rozporządzenie (UE) 2016/679 (RODO), art. 5 ust. 2, art. 32, art. 33: eur-lex.europa.eu, CELEX 32016R0679
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21: eur-lex.europa.eu, CELEX 32022L2555
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, załącznik pkt 3.2: eur-lex.europa.eu, CELEX 32024R2690
- Ustawa o krajowym systemie cyberbezpieczeństwa, art. 8b ust. 1 w brzmieniu nadanym ustawą z 23 stycznia 2026 (Dz.U. 2026 poz. 252): dziennikustaw.gov.pl
- Rozporządzenie (UE) 2021/1060 (rozporządzenie ogólne dla funduszy 2021-2027), art. 69 ust. 6, art. 82 ust. 1, art. 103 ust. 1 i załącznik XIII "Elementy ścieżki audytu": eur-lex.europa.eu, CELEX 32021R1060
- Kodeks pracy, art. 223, tekst jednolity Dz.U. 2026 poz. 1245: dziennikustaw.gov.pl
- ISO/IEC 27001:2022, załącznik A, zabezpieczenia 8.15, 8.16, 8.17: iso.org; opis zabezpieczeń na stronie DQS: dqsglobal.com